لا مشاركة في قائمة الأولويات
مواعيد الخصوصية النهائية لا تنتظر دورة تدقيق غير متعلقة بها. تعمل Zycato وفق جداول زمنية خاصة بالخصوصية فقط، بحيث لا تتنافس مهل طلبات الحقوق وساعات الإخطار بالاختراقات مع جمع أدلة SOC 2 أو ISO.
لماذا Zycato
مواعيد الخصوصية النهائية لا تنتظر دورة تدقيق غير متعلقة بها. تعمل Zycato وفق جداول زمنية خاصة بالخصوصية فقط، بحيث لا تتنافس مهل طلبات الحقوق وساعات الإخطار بالاختراقات مع جمع أدلة SOC 2 أو ISO.
تُسجَّل الموافقات والحقوق والاكتشاف والمخاطر والحوكمة والأتمتة والتقارير كلها في السجل نفسه، بحيث لا تحتاج إلى مطابقتها لاحقًا.
صُمم سير عمل جمع الموافقات وسجل أنشطة المعالجة (ROPA) وتقييم أثر حماية البيانات (DPIA) وفق تفاصيل لوائح DPDP تحديدًا، ثم امتد ليشمل GDPR وCCPA/CPRA.
يعمل مسؤولو حماية البيانات (DPO) والفرق القانونية وفرق هندسة الخصوصية بلغة النص القانوني نفسه، لا بلغة ضوابط عامة. يستخدم سير عمل Zycato المصطلحات ذاتها: الإشعار، والغرض، والأساس القانوني، والاحتفاظ، والمحو، والإخطار بالاختراق.
كيف تعمل Zycato: اعرف، نفّذ، أثبت
يرتكز كل شيء في Zycato على 3 مسارات عمل: اعرف ما تمتلكه من بيانات شخصية، ونفّذ التعهدات التي قدمتها، وأثبت تحقق كليهما.
القدرات الأساسية
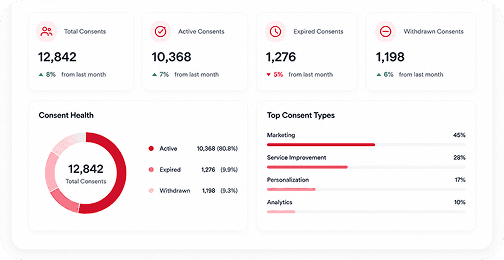
حدّد كل غرض مرة واحدة، والتقطه عند كل نقطة تواصل (الموقع الإلكتروني، الجوال، الرد الآلي، فروع الخدمة، والقنوات بمساعدة موظف) واحتفظ به في سجل موافقات واحد. يُدفع طلب سحب الموافقة إلى الأنظمة المتصلة التي اعتمدت على تلك الموافقة، وتُعيد كل منها إقرارًا بتوقف المعالجة.
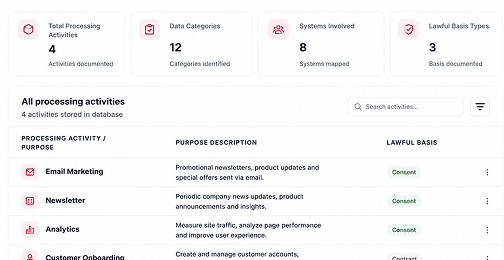
حدّد موقع البيانات الشخصية عبر قواعد البيانات والمستودعات ومشاركات الملفات وتطبيقات SaaS والأجهزة الطرفية، بما في ذلك النسخ التي لم يُصرَّح عنها. اتصالات الاكتشاف للقراءة فقط ومقتصرة على البيانات الوصفية: يتم التصنيف في مكانه، ولا يصل إلى Zycato سوى الموقع والفئة والغرض، دون البيانات نفسها أبدًا. يُبنى سجل معالجتك مما يكتشفه النظام فعليًا، لا مما تذكّر أحدهم تسجيله.
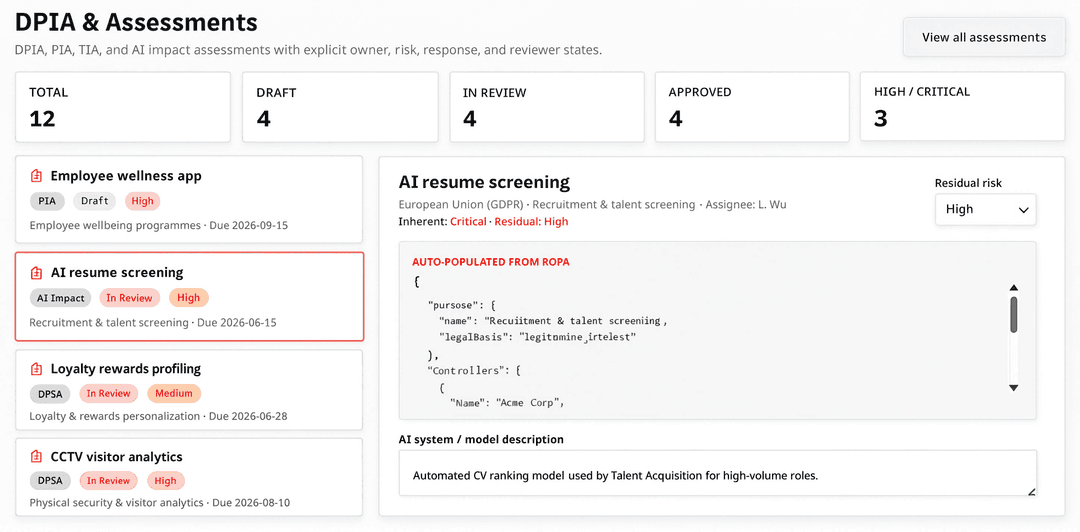
قيّم مخاطر الخصوصية وحدد مسؤوليتها، ونفّذ التقييمات التي تُفعَّل بناءً على ما تغيّر، وأغلق الحوادث مع تسجيل إجراء المعالجة مقابل الملاحظة نفسها بدلًا من توثيقه بشكل منفصل.
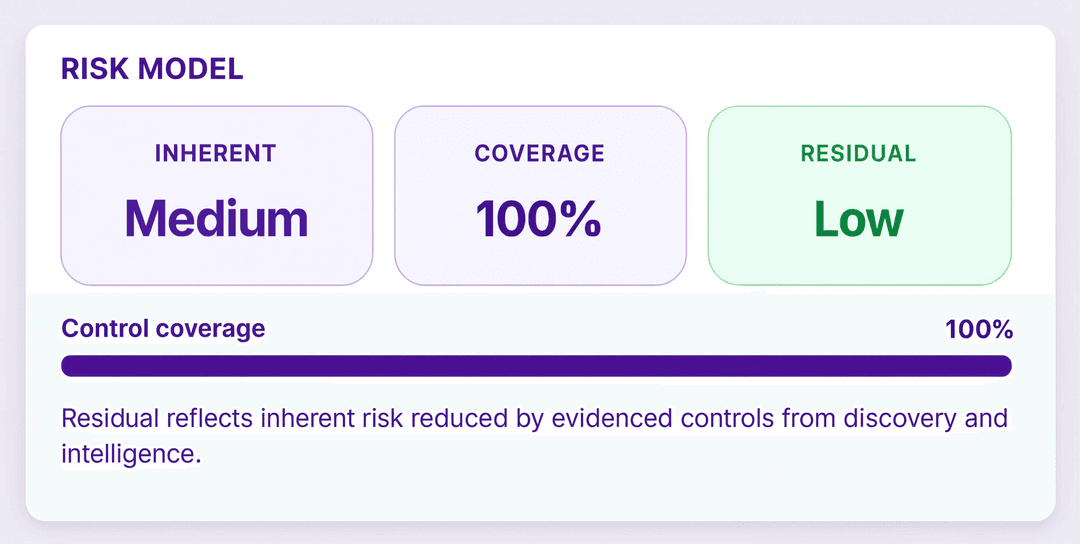
قيّم مخاطر الخصوصية لدى الجهات المعالِجة والأطراف الثالثة، ونفّذ تقييمات أثر حماية البيانات دون جداول بيانات يدوية. أي تغيير في المعالج الفرعي يُطلق تنبيهًا مرفقًا باسم المسؤول، بحيث لا تسقط المساءلة بعد التوقيع.
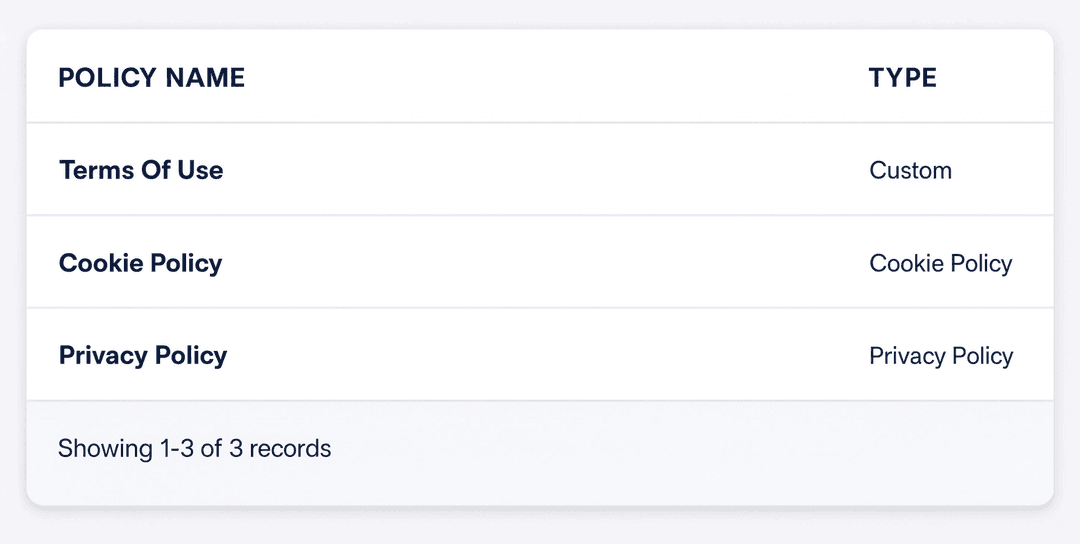
احتفظ بسياسات وإشعارات الخصوصية مع تسجيل الإصدار والمعتمِد والقارئ والتاريخ. عند تغيّر أي لائحة أو جدول زمني، تُعرض السياسات والإشعارات المتأثرة تلقائيًا للمراجعة.
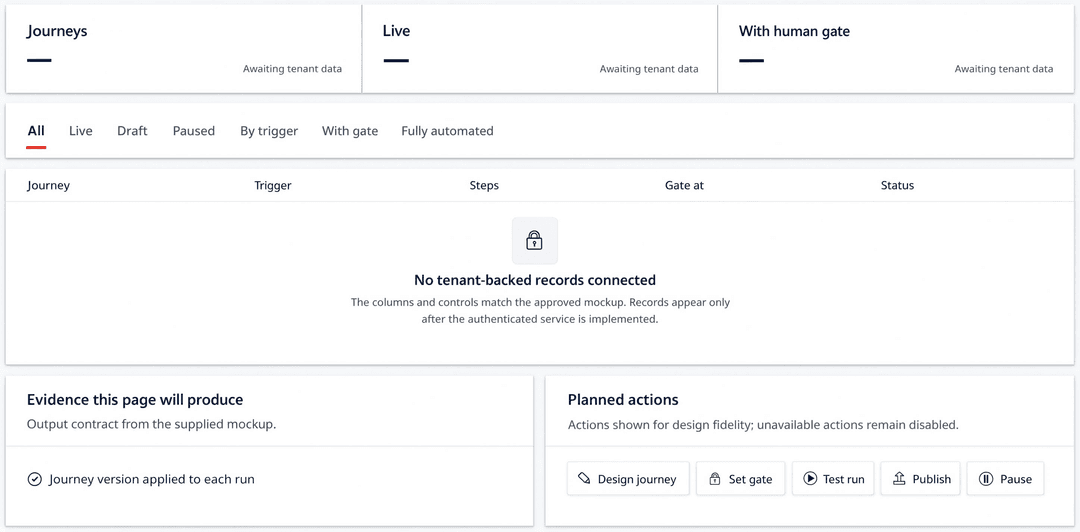
تعمل مهام الخصوصية الروتينية من تلقاء نفسها: الاستقبال، والجمع، والصياغة، والتوجيه. تتوقف عند أي خطوة تتطلب قرارًا من شخص محدد، ويُسجَّل ذلك القرار باسمه.
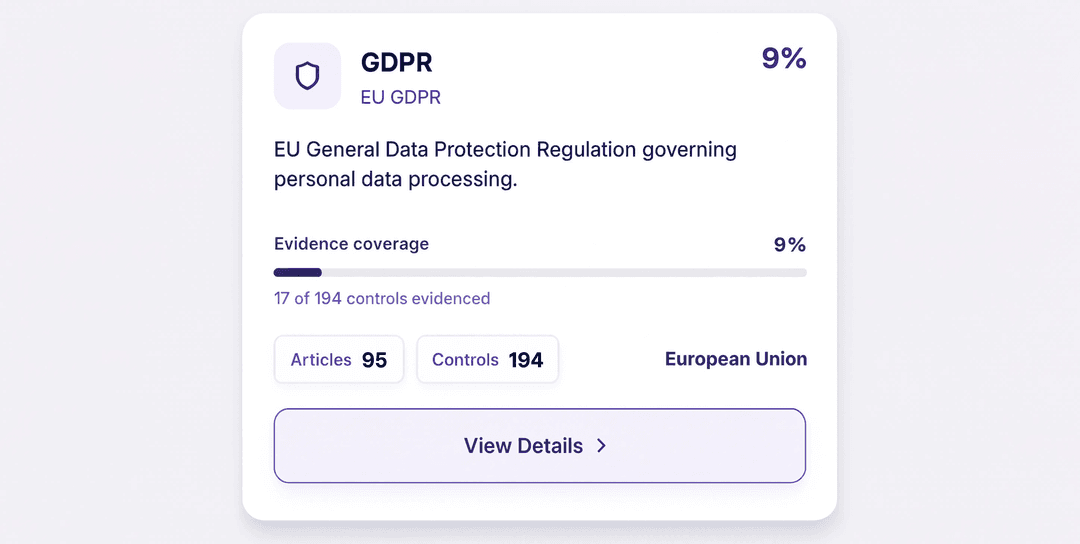
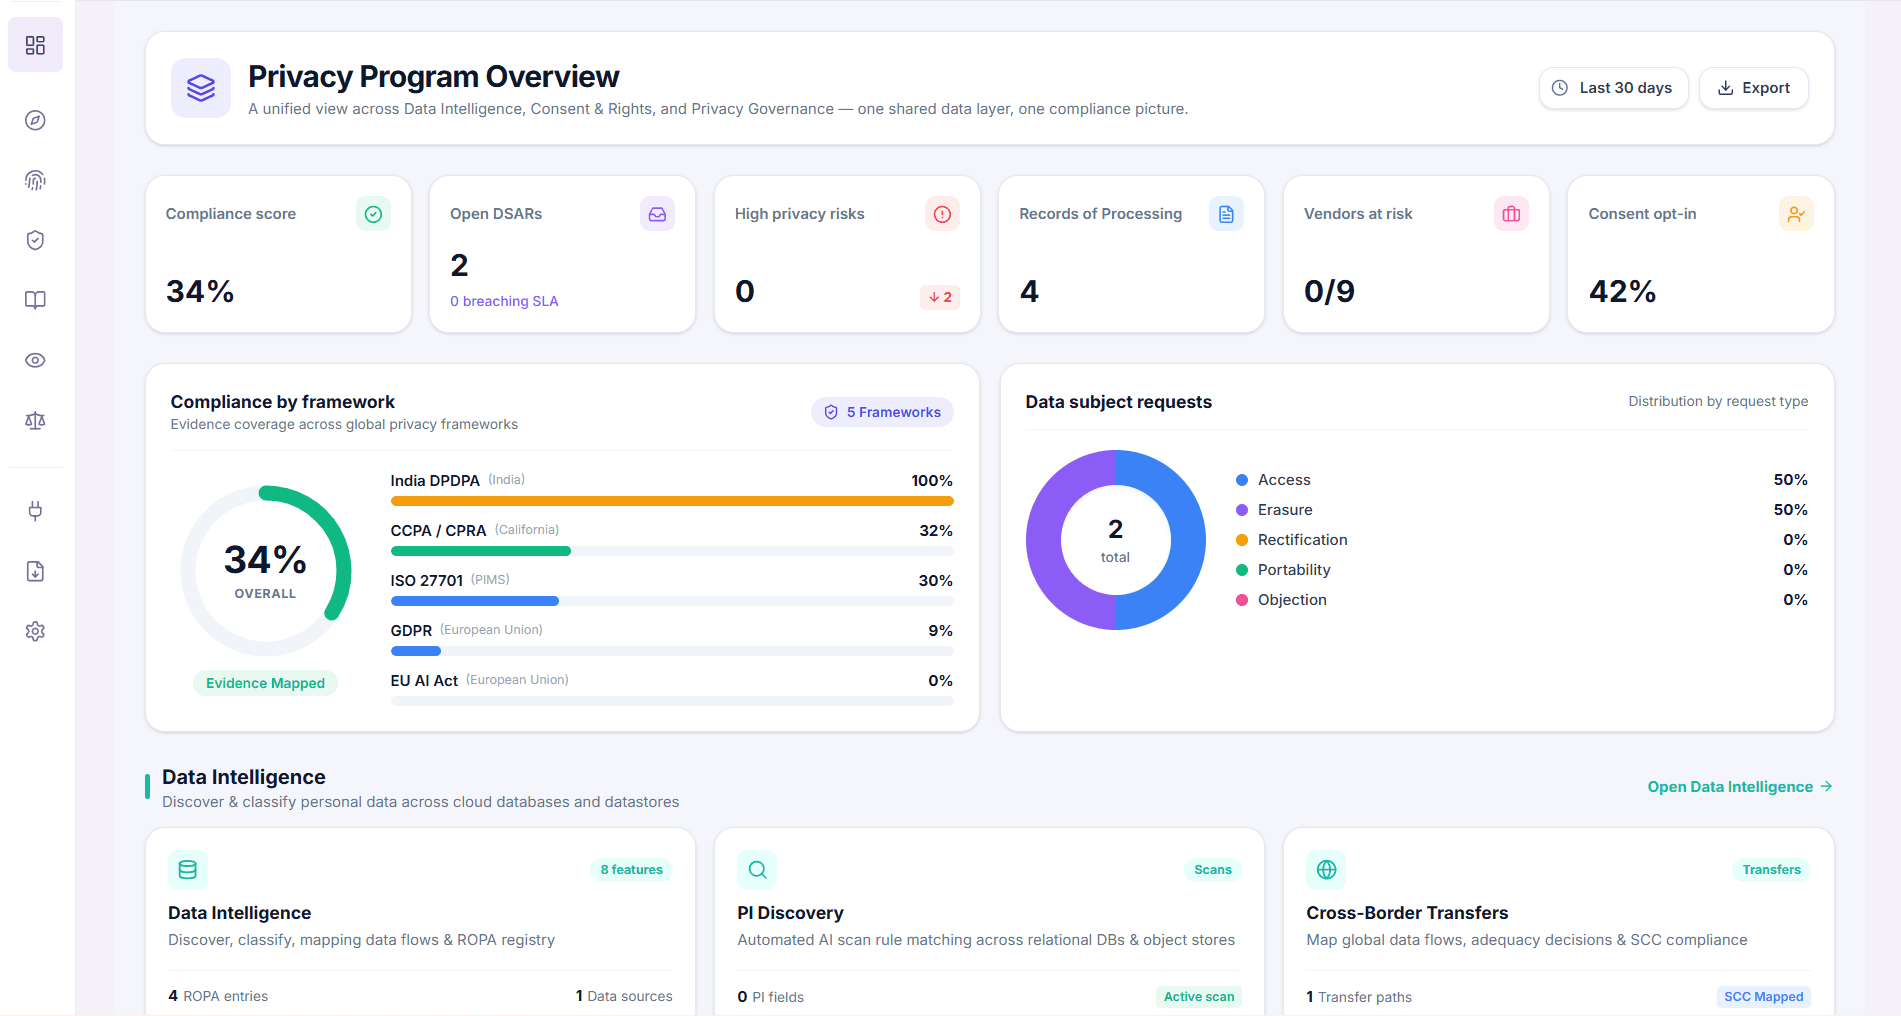
اربط الضابط مرة واحدة، واطّلع على كل قانون خصوصية يحققه بالفعل، عبر لوائح DPDP وGDPR وCCPA/CPRA وISO 27701.
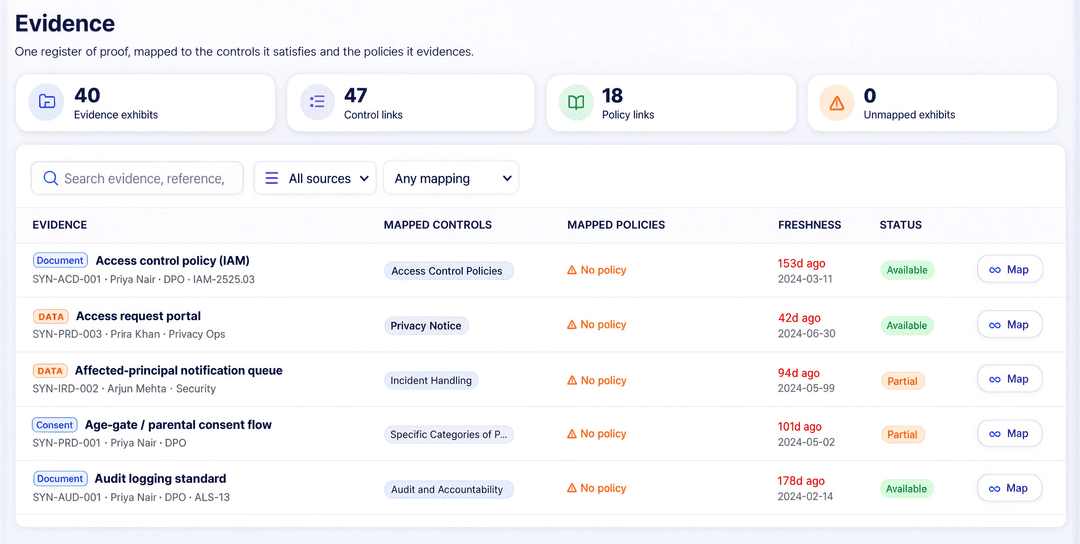
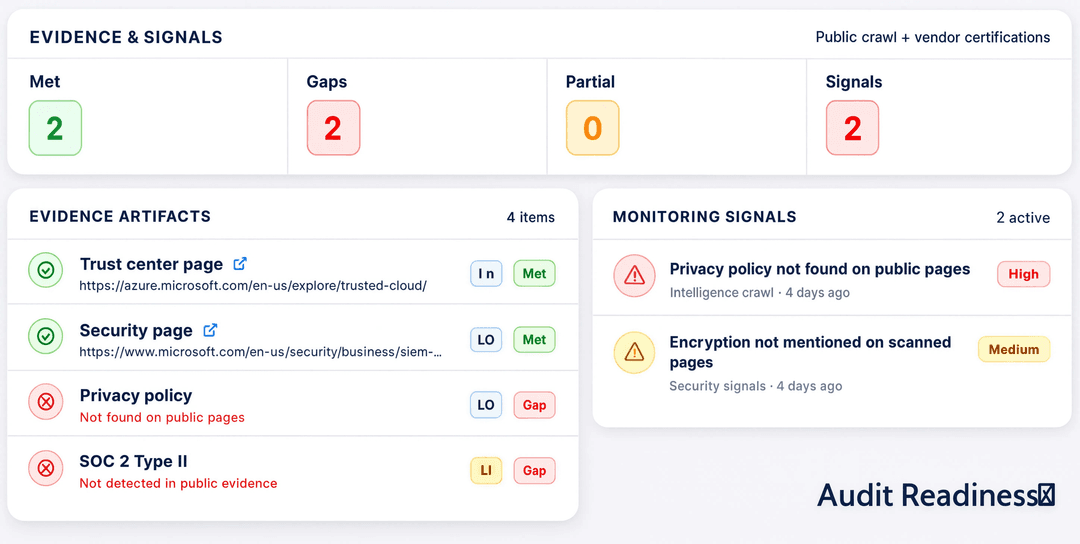
تُحدَّث الأدلة تلقائيًا أثناء سير العمل، بحيث يصبح التدقيق استعلامًا بسيطًا لا مشروعًا كاملًا.
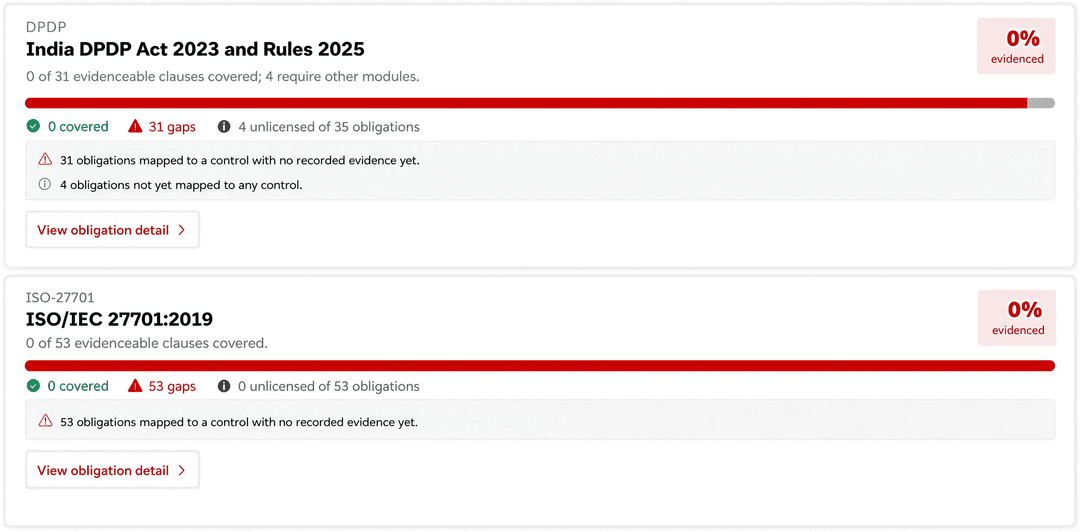
اطّلع على وضعك الامتثالي كما هو اليوم، وأعد بناءه لأي تاريخ سابق، وأنشئ حزم عرض لمجلس الإدارة وردود الجهات التنظيمية وصفحات الثقة من مصدر واحد.
أبلغ عن اختراق فيبدأ سير عمل الإخطار فورًا وساعة العد التنازلي تعمل بالفعل. تحدد Zycato الفئة المتأثرة من خريطة البيانات، بدلًا من إعادة بنائها يدويًا مع اقتراب انتهاء المهلة.
الصناعة والأطر التنظيمية
صُممت Zycato وفق قانون DPDP لعام 2023 ولوائح DPDP لعام 2025، باعتبارهما الإطار الأكثر صرامة الذي ستواجهه معظم المؤسسات الهندية. تحمل خريطة الاكتشاف وسجل الموافقات ومجموعة الضوابط نفسها بقية بصمتك التنظيمية، بحيث لا يعني تعرضك خارج الهند تشغيل منصة خصوصية ثانية.
مكتبة التزامات موحدة مع تراكبات تشريعية: يمكنك ربط الضابط مرة واحدة ليتم احتسابه في كل نظام تنظيمي ينطبق عليه. وعندما تتباين الأنظمة، تشير Zycato إلى مواضع التعارض بدلًا من فرض تفسير أحادي. يُعد واجب إشعار ما قبل المحو في DPDP مقابل قيد التخزين المفتوح في GDPR أحد الأمثلة على ذلك. وتُضاف الأنظمة الجديدة إلى المكتبة فور بدء العمل بها.
ملفات العملاء، وسجل المشتريات، وبيانات الدفع، وتفاعلات السوق الإلكتروني، مع دمج سير عمل الموافقات وطلبات أصحاب البيانات (DSAR) والاحتفاظ ضمن رحلة العميل.
بيانات المستخدمين العابرة للحدود، وبيانات الموظفين، وتحليلات المنتج، والبيانات المستضافة على السحابة. ربط البيانات، والموافقات، وأتمتة طلبات أصحاب البيانات، ومخاطر الموردين في كل منطقة تعمل بها.
سجلات المرضى، وبيانات التجارب السريرية، والمعلومات الصحية الحساسة. إدارة الموافقات، وسجلات المعالجة، وتقييمات أثر الخصوصية، والوصول الخاضع للرقابة إلى البيانات.
بيانات الموظفين والموردين والعملاء والعمليات عبر الأنظمة المتصلة، مع رؤية لكيفية معالجة البيانات عبر العمليات الموزعة والأطراف الثالثة.
سجلات التعرف على العميل (KYC)، وبيانات المعاملات، وملفات القروض، والمعلومات المالية. الموافقات، والاحتفاظ، وطلبات الحقوق، وسجلات المعالجة، ومخاطر الأطراف الثالثة ضمن سير عمل واحد، مع تطبيق معايير الاحتفاظ الصادرة عن RBI وSEBI وIRDAI جنبًا إلى جنب مع التزامات المحو بموجب DPDP.
عمليات خصوصية مستمرة
من الموافقات واكتشاف البيانات، مرورًا بالحقوق والاحتفاظ والتقييمات وعمليات التدقيق والاستجابة للاختراقات، تربط Zycato سير العمل الذي تحتاجه فرق الخصوصية لإدارة الامتثال كعملية مستمرة.

لا حاجة لإعادة إدخال أي بيانات، ولا تصبح البيانات قديمة، لأن الاتصال يبقى حيًا ومستمرًا.
Oracle، وSQL Server، وPostgreSQL، وMongoDB، وSnowflake، وBigQuery، وAWS S3، وAzure Blob، ومشاركات الملفات، والنسخ الاحتياطية.
Salesforce، وSAP، وWorkday، وServiceNow، وZoho، وFreshworks، والأنظمة المصرفية الأساسية، وMicrosoft 365، وGoogle Workspace.
Okta، وEntra ID، وAWS، وAzure، وGCP، وأنظمة SIEM وDLP وEDR، لتوفير أدلة الوصول والتشفير والحوادث من الأدوات المُشغَّلة بالفعل.
Braze، وMoEngage، وCleverTap، وJira، وبوابات البريد الإلكتروني والرسائل النصية وواتساب، بحيث تُطبَّق حالة الموافقة في المكان الذي تُرسَل فيه الرسائل فعليًا.
الموصلات تعمل في الاتجاهين: التكامل نفسه الذي يكتشف البيانات الشخصية ينفذ الحذف، ويدفع حالة الموافقة للأنظمة اللاحقة ويجمع إقرارات المعالج. الاكتشاف للقراءة فقط افتراضيًا، وإطار عمل الموصلات مفتوح لأي نظام غير مدرج في القائمة.
كل ما تحتاج لمعرفته حول Zycato والامتثال لخصوصية البيانات.
منصة إدارة خصوصية البيانات تُؤتمت الموافقات، واكتشاف البيانات، وسجلات المعالجة، وطلبات حقوق أصحاب البيانات، وتقييمات الأثر، والاستجابة للاختراقات. تجمع Zycato كل سير العمل هذا في سجل واحد، مصمم وفق قانون DPDP لعام 2023 ولوائحه لعام 2025، وممتد ليشمل GDPR وCCPA/CPRA وISO 27701.
لا. صُممت Zycato وفق لوائح DPDP باعتبارها الإطار الأكثر صرامة الذي تواجهه معظم المؤسسات الهندية، وتحمل خريطة الاكتشاف وسجل الموافقات ومجموعة الضوابط نفسها أنظمة GDPR وUK GDPR وCCPA/CPRA وISO 27701 وغيرها. اربط الضابط مرة واحدة ليُحتسب في كل مكان ينطبق عليه.
لا تخزّنها إطلاقًا. الاكتشاف للقراءة فقط ومقتصر على البيانات الوصفية. يتم التصنيف والترميز (tokenisation) في مكانهما ضمن أنظمتكم، ولا يصل إلى طبقة التحكم سوى البيانات الوصفية: الموقع، والفئة، والغرض، وحالة الموافقة. أما البيانات الشخصية نفسها فلا تغادر بيئتكم مطلقًا.
تشمل أتمتة طلبات أصحاب البيانات الاستقبال، والتحقق من الهوية، والمتابعة، وتجميع الرد، ومراعاة المهلة التنظيمية. تُؤتمت Zycato سير عمل هذه الطلبات، وتعيد كتابة التصحيحات والمحو إلى الأنظمة المصدر، مع مراجعة من شخص محدد قبل الإفراج عن أي رد.
لا. تقرأ Zycato من أنظمتكم الحالية عبر أدوات ربط حية: قواعد البيانات، والمستودعات، والتخزين السحابي وتخزين الكائنات، ومزودي الهوية، وتطبيقات SaaS، وبيانات القياس عن بُعد الأمنية. الاتصال نفسه الذي يكتشف البيانات الشخصية يدفع أيضًا حالة الموافقة وينفذ عملية المحو.
أدر الموافقات والسجلات والحقوق والاحتفاظ والاستجابة للاختراقات عبر سير عمل مصمم وفق لوائح DPDP ومربوط بالأنظمة الأخرى التي تخضعون لها، وكل ذلك من سجل واحد.
احصل على عرض تجريبي مجاني